Sécuriser un réseau de plus de 1 000 agences : les défis d'une cybersécurité distribuée
Agences partout en France, franchisés, équipes en contact client et peu d'informaticiens sur place : comment penser la cybersécurité d'un réseau d'agences à grande échelle.
En bref
- Un réseau de plus de 1 000 agences comme celui d'ADA pose des défis de sécurité spécifiques : des sites nombreux et dispersés, des statuts variés (succursales, franchisés) et peu de compétences informatiques sur place.
- La sécurité d'un réseau repose d'abord sur la standardisation : postes, accès et configurations homogènes, gérés à distance.
- Chez ADA, des outils de supervision suivent les ressources et les performances du parc : toute variation brutale remonte à la hotline informatique, qui intervient de façon préventive, avant la panne.
- En agence, la sécurité doit être simple et intégrée au travail : les équipes sont d'abord au service du client, pas de l'informatique.
ADA, c'est un réseau de plus de 1 000 agences de location de véhicules en France. Pour la DSI, c'est une richesse : un maillage territorial unique, au plus près des clients. C'est aussi un défi de sécurité très particulier. Depuis 2024, en tant que chef de pôle, la sécurité de nos collaborateurs et de leur environnement de travail fait partie de mes missions. Voici comment je vois les enjeux d'une cybersécurité distribuée.
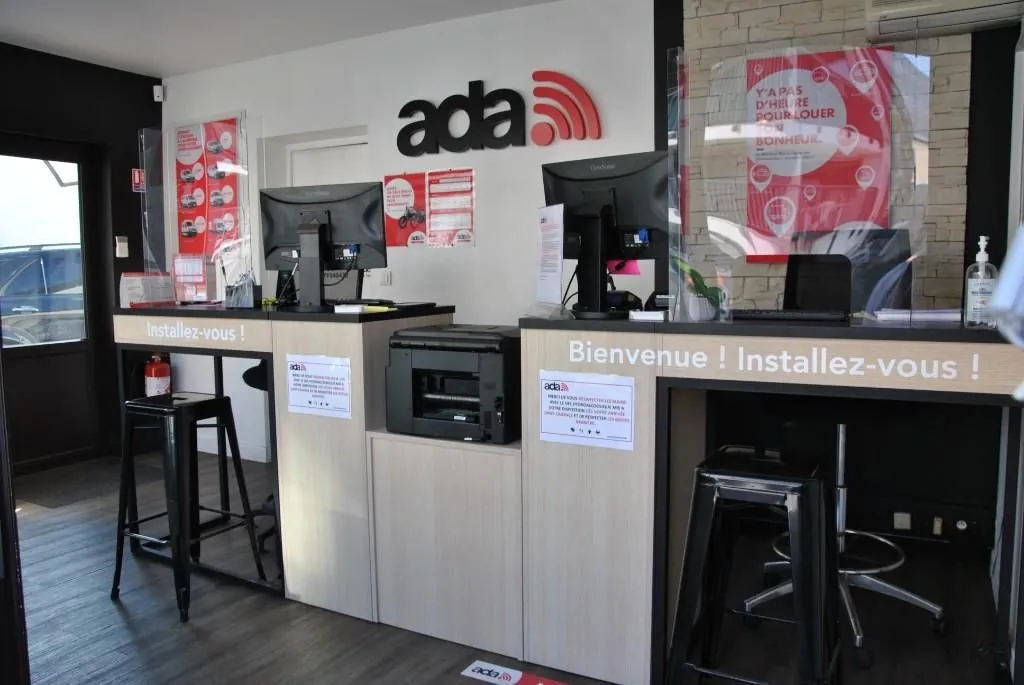
Ce qui rend un réseau d'agences différent
Sécuriser un siège social est déjà un sujet. Sécuriser un réseau ajoute plusieurs difficultés :
- Des sites nombreux et dispersés, chacun étant un point d'entrée potentiel.
- Peu ou pas d'informaticiens sur place : en agence, on loue des véhicules, on accueille des clients, on gère des contrats.
- Des statuts variés, entre succursales et agences franchisées, avec des niveaux d'équipement et d'autonomie différents.
- Des équipes en contact client, sollicitées en permanence, qui n'ont ni le temps ni l'envie de devenir expertes en cybersécurité.
- Des données sensibles au quotidien : pièces d'identité, permis de conduire, moyens de paiement.
Premier principe : standardiser
Dans un réseau, l'hétérogénéité est l'ennemie de la sécurité. Chaque poste configuré différemment, chaque exception locale, chaque outil installé « parce que c'était plus pratique » est une faille potentielle qu'on ne voit pas.
Le premier levier est donc la standardisation : des postes, des accès et des configurations homogènes, administrés et mis à jour à distance. Un socle commun permet de corriger une vulnérabilité partout à la fois, plutôt que site par site.
Deuxième principe : superviser en continu, agir avant la panne
Personne ne peut surveiller un millier de sites localement. La supervision doit être centralisée et continue.
Chez ADA, nous utilisons des outils de supervision qui suivent en permanence l'état du parc : l'utilisation des ressources des postes et des équipements, et leurs performances. Ce qui nous intéresse surtout, ce sont les variations brutales : une consommation de ressources qui s'envole, des performances qui chutent sans raison apparente.
Quand une telle variation est détectée, elle remonte dans notre supervision, et notre hotline informatique prend le relais de façon préventive. Elle intervient avant que la situation ne se transforme en panne, et souvent avant même que l'équipe en agence n'ait remarqué quoi que ce soit.
Cette approche sert deux objectifs à la fois :
- La sécurité. Un comportement anormal peut être le premier signe d'un problème plus sérieux, comme un logiciel malveillant ou un usage inhabituel. Le repérer tôt, c'est limiter sa propagation au reste du réseau.
- L'expérience collaborateur. Un poste qui ralentit est pris en charge avant de bloquer une prise de véhicule au comptoir. L'agence n'a pas besoin d'appeler : c'est le support qui vient à elle.
Le meilleur incident, au fond, c'est celui que l'agence n'a jamais vu.
Troisième principe : une sécurité simple en agence
En agence, la priorité est le client. Une mesure de sécurité qui ralentit une prise de véhicule ou qui bloque un poste un samedi matin sera mal vécue, et vite contournée. La sécurité doit faire partie de l'expérience de travail, pas s'y opposer, avec ici une contrainte de plus : le client attend au comptoir.
Concrètement, cela veut dire :
- des gestes de sécurité intégrés au parcours de travail, pas ajoutés à côté,
- une sensibilisation adaptée aux risques des agences (faux appels du support, fausses demandes de la direction, documents piégés),
- un interlocuteur clair à contacter au moindre doute, avec une réponse rapide.
Le cas des franchisés
Dans un réseau mixte, une partie des agences est indépendante. La sécurité ne peut pas s'y imposer de la même façon qu'en interne, mais elle ne peut pas non plus s'arrêter à leur porte : tout ce qui se connecte au système d'information du réseau doit respecter un socle commun.
L'approche qui fonctionne le mieux, à mon sens, combine trois éléments : un socle de sécurité non négociable, des outils fournis et accompagnés, et des franchisés associés à la sensibilisation plutôt que soumis à des règles sans explication.
Ce que je retiens
Sécuriser un réseau d'agences, c'est accepter qu'on ne peut pas tout contrôler localement. La réponse tient en trois mots : standardiser, centraliser, simplifier. Standardiser pour réduire les failles, centraliser pour voir et réagir, simplifier pour que les équipes en agence restent ce qu'elles sont : le premier rempart, au service du client.
Questions fréquentes
Pourquoi la cybersécurité d'un réseau d'agences est-elle particulière ?
Parce qu'elle doit protéger un grand nombre de sites dispersés, souvent sans informaticien sur place, avec des équipes dont le métier est le service client et parfois des statuts juridiques différents, comme des agences en franchise. Chaque site est un point d'entrée potentiel.
Comment sécuriser des agences sans équipe informatique sur place ?
En standardisant les postes et les configurations, en les administrant et en les mettant à jour à distance, en centralisant la surveillance des événements de sécurité, et en rendant les bons gestes simples pour les équipes en agence.
Comment gérer la cybersécurité avec des franchisés ?
En définissant un socle de sécurité commun et non négociable pour tout ce qui se connecte au système d'information du réseau, en fournissant des outils et un accompagnement adaptés, et en associant les franchisés à la sensibilisation plutôt qu'en leur imposant des règles sans explication.
Qu'est-ce que la supervision préventive d'un parc informatique ?
C'est le suivi continu de l'utilisation des ressources et des performances des postes et des équipements, pour détecter les variations anormales et intervenir avant qu'elles ne provoquent une panne ou un incident. Chez ADA, ces alertes remontent à la hotline informatique, qui agit de façon préventive auprès des agences.
- Cybersécurité
- Réseau d'agences
- DSI
- Expérience collaborateur